Los especialistas en ciberseguridad de Bitdefender han descubierto una campaña a gran escala, bautizada «Midnight Mimosa», que distribuye smartphones Android de bajo costo con malware preinstalado directamente en el firmware de los dispositivos antes de su venta. A diferencia del malware típico de Android, que requiere que el usuario instale una aplicación maliciosa, este ya está presente en la partición del sistema cuando el cliente recibe su teléfono: el aparato está comprometido antes de encenderlo por primera vez.
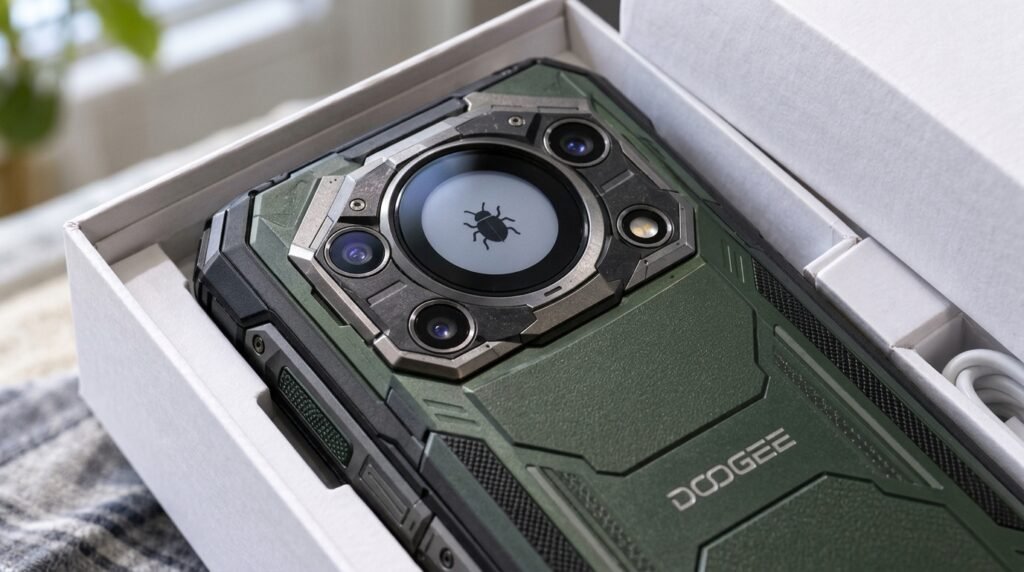
Entre los modelos afectados figuran el Doogee S200 X y el Cubot KINGKONG X —disponibles también en los mercados rusos—, aunque la presencia de un modelo a la venta no significa que cada ejemplar esté infectado. Según Bitdefender, la campaña ha afectado a miles de dispositivos en más de 150 países durante aproximadamente dos años, y el problema golpea principalmente a teléfonos económicos con procesadores MediaTek. También se han hallado componentes maliciosos en dispositivos falsificados que imitan modelos insignia de Samsung y iPhone, con nombres como «S24 Ultra», «S25 Ultra», «S26 Ultra» e «i17 Pro Max».
El programa malicioso se disfraza de componente del sistema —con nombres como com.android.system.lite— y posee derechos de acceso a nivel del sistema. Es capaz de instalar y eliminar aplicaciones de forma encubierta, gestionar permisos y descargar código desde servidores remotos. Los investigadores advierten que es casi imposible de eliminar con los medios estándar, ya que el sistema operativo lo percibe como un componente propio. Los mayores números de infección se registraron en México, Francia, Italia, Estados Unidos, Alemania, Brasil y España.
#Ciberseguridad #MidnightMimosa #Malware #Android #Bitdefender #Smartphones